Wie erkenne ich Phishing-Mails? Checkliste & Warnsignale
Wie erkenne ich Phishingmails, wenn sie fehlerfrei formuliert sind und exakt wie eine Nachricht meiner Bank aussehen? Diese Frage stellst du dir spätestens dann, wenn der Posteingang eine Mail enthält, die auf den ersten Blick legitim wirkt, aber ein ungutes Gefühl auslöst. Genau dieses Gefühl ist berechtigt: Laut einer YouGov-Umfrage im Auftrag der Initiative Sicher Handeln (2026) wurde bereits rund ein Viertel der Menschen in Deutschland (23 Prozent) Opfer einer Phishing-Attacke, bei etwa jedem Zehnten (8 Prozent) entstand ein direkter finanzieller Schaden.
Dieser Ratgeber zeigt dir eine Checkliste, mit der du jede verdächtige Mail in unter einer Minute prüfst. Er deckt auch die Angriffsformen ab, die in älteren Anleitungen fehlen: KI-generierte Mails ohne Sprachfehler und Quishing, also Phishing per QR-Code. Am Ende bekommst du einen Notfallplan für den Fall, dass du bereits geklickt hast.
Zusammenfassung: Phishing-Mails erkennen
- 3-Sekunden-Check: Absenderdomain, Zeitdruck und Link-Ziel per Mouseover prüfen, das erkennt die meisten Fälschungen sofort.
- Rechtschreibung schützt nicht mehr: Laut firewalls24 (2026) sind über 82 Prozent der Phishing-Mails KI-generiert und sprachlich fehlerfrei.
- Quishing beachten: QR-Codes in Mails oder gefälschten Briefen verstecken schädliche Links, niemals ungeprüft scannen.
- Notfallplan parat haben: Nach einem Klick gilt: Gerät trennen, Passwörter ändern, IT oder Bank informieren, Mail melden.
Wie erkenne ich Phishingmails auf den ersten Blick?
Mit drei Prüfschritten erkennst du die meisten Phishing-Mails in wenigen Sekunden: Absenderdomain ansehen, auf Zeitdruck achten und das Link-Ziel per Mouseover kontrollieren, ohne zu klicken.
Der erste Blick gilt dem Absender. Der Anzeigename (etwa „Sparkasse Service”) ist frei wählbar und sagt nichts aus. Entscheidend ist die Adresse dahinter, die du per Klick auf den Namen oder in den Details der Mail sichtbar machst. Steht dort eine Domain wie sparkasse-service-center.info statt der echten Bankdomain, ist die Mail gefälscht.
Der zweite Blick gilt dem Ton. Phishing lebt von Druck: „Ihr Konto wird in 24 Stunden gesperrt”, „letzte Mahnung”, „sofortige Verifizierung nötig”. Echte Unternehmen kommunizieren Kontosperrungen nicht per Mail mit Countdown. Der dritte Blick gilt dem Link. Bewege den Cursor über die Schaltfläche, ohne zu klicken. Dein Mailprogramm zeigt das echte Ziel unten im Fenster an. Zeigt es auf eine fremde Domain, ist der Fall klar.
Diese drei Signale (Absender, Druck, Link) decken den Großteil klassischer Phishing-Wellen ab. Für moderne Varianten brauchst du zusätzliche Prüfpunkte, die die folgenden Abschnitte liefern.
Warum ist Phishing heute schwerer zu erkennen?
Phishing ist schwerer zu erkennen, weil generative KI fehlerfreie, personalisierte Mails massenhaft erzeugt und die klassischen Warnsignale wie Rechtschreibfehler wegfallen.
Die Zahlen zeigen zwei Entwicklungen. Erstens: Das Volumen bleibt enorm. Die Verbraucherzentrale Nordrhein-Westfalen verzeichnete laut Bundesregierung im Jahr 2025 insgesamt 382.470 Phishing-Mails, ein Rückgang von rund 10 Prozent gegenüber 2024, aber auf weiterhin sehr hohem Niveau. Zweitens: Die Qualität steigt. Laut firewalls24 (2026), die sich auf Daten von KnowBe4 berufen, sind inzwischen über 82 Prozent aller Phishing-E-Mails KI-generiert. Auch der Lagebericht des BSI (2025) warnt vor neuen Phishing-Wellen und beschreibt, dass sich Täter Anfang 2025 besonders häufig als Online-Händler ausgaben.
Für Unternehmen ist das ein wirtschaftliches Risiko: Laut Bitkom (Wirtschaftsschutz 2026) wurden 87 Prozent der deutschen Unternehmen innerhalb eines Jahres Opfer von Cyberangriffen, Spionage oder Sabotage. Der Gesamtschaden für die deutsche Wirtschaft wird auf 211 bis 270,8 Milliarden Euro pro Jahr geschätzt. Bemerkenswert: Laut YouGov / Initiative Sicher Handeln (2026) sind Akademiker mit 27 Prozent sogar häufiger betroffen als Personen mit einem Abschluss bis zur Realschule (22 Prozent). Als mögliche Ursache gilt die höhere Frequenz bei Online-Transaktionen und die Verwaltung mehrerer Konten. Bildung schützt also nicht, Routine und Prüfverfahren schon.
Phishing-Mail Merkmale: Die wichtigsten Warnsignale
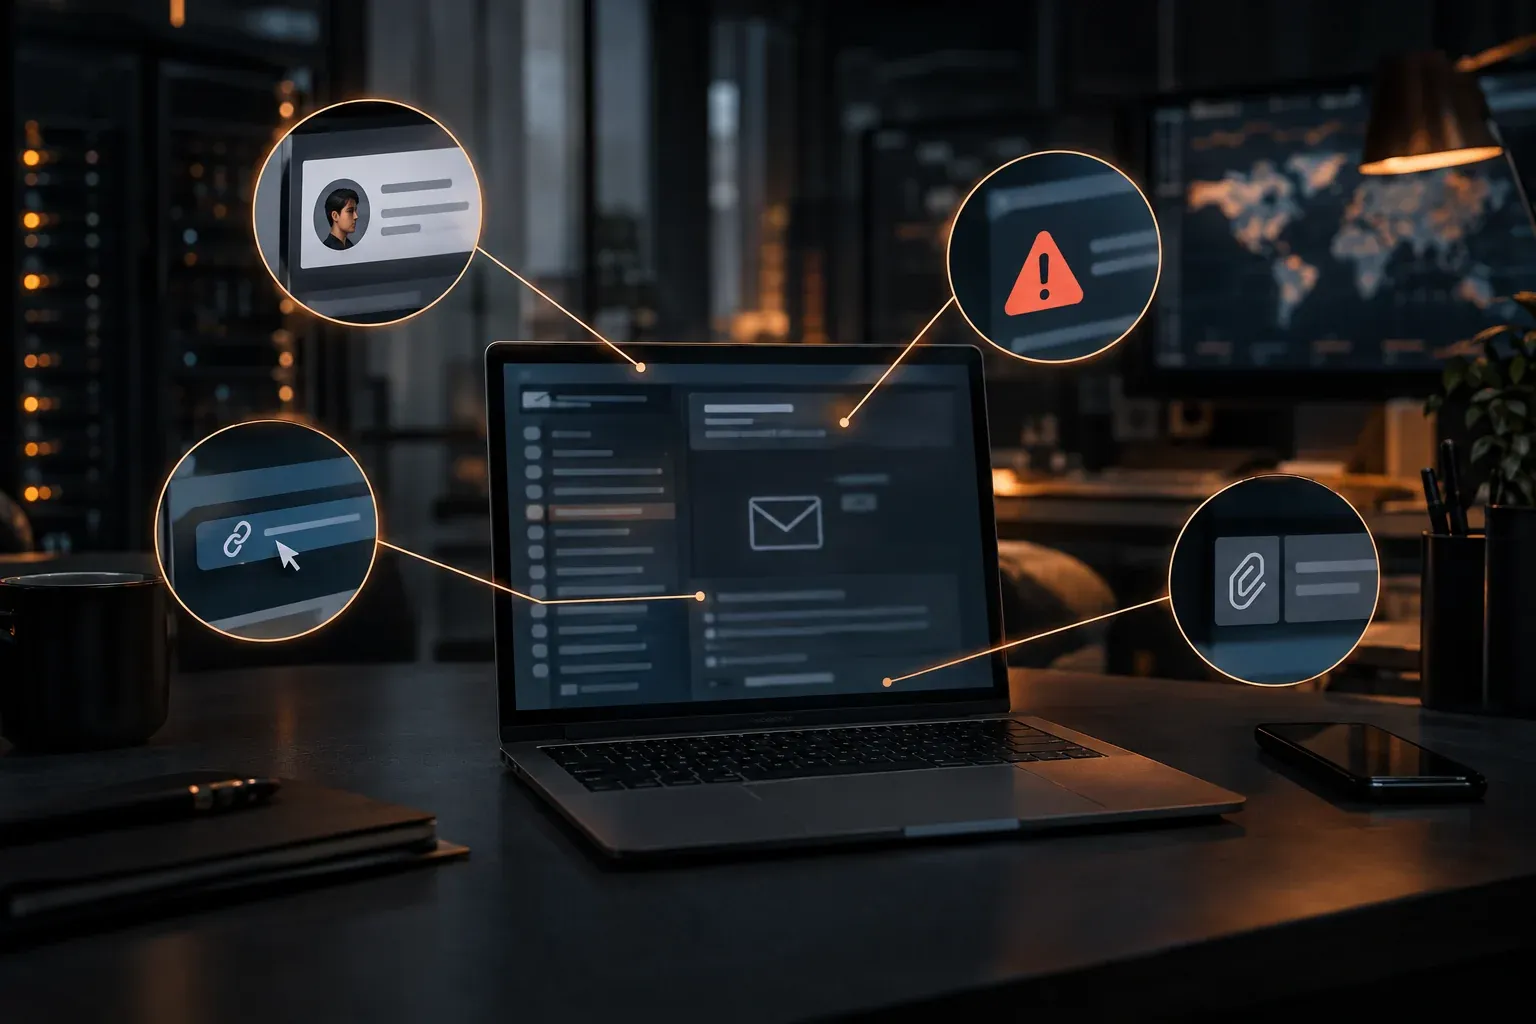
Die vier wichtigsten Warnsignale für Phishing sind eine gefälschte Absenderdomain, künstlicher Zeitdruck, ein Link-Ziel auf einer fremden Domain und unerwartete Anhänge.
Absender
Der Anzeigename wirkt echt, die Domain dahinter ist es nicht: Zusätze, Tippfehler oder fremde Endungen verraten die Fälschung.
Dringlichkeit
Fristen, Drohungen mit Kontosperrung oder angebliche Zahlungsrückstände sollen dich zum schnellen Klick drängen.
Link
Der sichtbare Text nennt ein bekanntes Unternehmen, das tatsächliche Ziel per Mouseover zeigt eine fremde Domain.
Anhang
Unerwartete Rechnungen, ZIP-Archive oder Office-Dateien mit Makro-Aufforderung sind klassische Schadcode-Träger.
Wie prüfe ich die Absenderadresse richtig?
Öffne die Detailansicht des Absenders und lies die Domain von rechts nach links, denn nur der Teil direkt vor der Top-Level-Domain gehört wirklich dem Absender.
Täter nutzen drei Tricks. Erstens Zusätze: [email protected] statt der echten Amazon-Domain. Zweitens Tippfehler, sogenanntes Typosquatting: paypa1.com mit Ziffer statt Buchstabe. Drittens Subdomain-Täuschung: Bei paypal.com.evil-login.net gehört die Domain zu evil-login.net, nicht zu PayPal. Auf dem Smartphone tippe dazu auf den Absendernamen, damit die vollständige Adresse sichtbar wird. Wenn du eine Exchange Shared Mailbox im Team betreibst, gilt dieselbe Prüfung für jede eingehende Mail dort, denn gemeinsame Postfächer sind ein beliebtes Ziel.
Wie prüfe ich einen Link ohne Klicken?
Bewege den Mauszeiger über den Link und lies das Ziel in der Statusleiste, am Smartphone halte den Finger kurz auf dem Link, bis die Vorschau erscheint.
Die Domain liest du wieder von rechts: Entscheidend ist der Teil direkt vor dem ersten einzelnen Schrägstrich nach https://. Alles davor kann eine beliebige Subdomain sein. Noch sicherer: Gib die Adresse des Unternehmens manuell in den Browser ein oder rufe sie über deine Lesezeichen auf. Dann spielt es keine Rolle, wohin der Link in der Mail wirklich zeigt.
Wann ist ein Mail-Anhang gefährlich?
Ein Anhang ist verdächtig, wenn er unerwartet kommt, eine Rechnung oder Mahnung vortäuscht oder dich auffordert, Inhalte oder Makros zu aktivieren.
Besondere Vorsicht gilt bei ZIP-Archiven, ISO-Dateien und Office-Dokumenten, die nach dem Öffnen die Schaltfläche „Inhalte aktivieren” zeigen. Diese Aufforderung ist ein klassischer Schadcode-Mechanismus. Pauschal gilt: Kein Unternehmen schickt dir unaufgefordert eine Rechnung als Anhang für etwas, das du nicht bestellt hast. Im Zweifel fragst du beim Absender über einen bekannten Kontaktweg nach, bevor du irgendetwas öffnest.
Wie erkenne ich KI-Phishing ohne Sprachfehler?
KI-Phishing erkennst du nicht mehr an der Sprache, sondern an drei anderen Punkten: Absenderdomain, ungewöhnlichem Kontext und der Art der Handlungsaufforderung.
Der alte Ratschlag „Achte auf Rechtschreibfehler” ist obsolet. Laut firewalls24 (2026) sind über 82 Prozent der Phishing-Mails KI-generiert. Diese Texte sind grammatikalisch sauber, treffen den Tonfall echter Unternehmen und können sogar deinen Namen, deine Position oder aktuelle Projekte korrekt referenzieren, wenn die Täter vorher Informationen aus LinkedIn oder der Firmenwebsite gesammelt haben.
Wie erkenne ich Phishing-Mails trotz perfekter Sprache?
Prüfe bei jeder Mail mit Handlungsaufforderung den Kontext: Passt diese Anfrage zum Absender, zum Zeitpunkt und zum üblichen Kommunikationsweg?
Eine fehlerfreie Mail der „Personalabteilung”, die dich bittet, deine Bankdaten für die Gehaltsabrechnung zu aktualisieren, bleibt auch in perfektem Deutsch verdächtig, wenn sie von einer externen Adresse kommt. Frage dich: Kennt der Absender dich wirklich, oder nur öffentliche Daten über dich? Nutzt das Unternehmen diesen Weg normalerweise für solche Anfragen? Bei Zahlungs- oder Datenänderungen gilt der Rückruf über eine bekannte Nummer als Standard, niemals über die Kontaktdaten aus der Mail selbst.
Warum sind Kontext und Timing verräterisch?
Weil gezielte Angriffe (Spear Phishing, CEO Fraud) auf Situationen setzen, in denen du keine Zeit zum Prüfen hast, etwa Urlaubsvertretungen oder den Jahresabschluss.
Beim CEO Fraud gibt sich ein Täter als Geschäftsführer aus und fordert eine dringende, vertrauliche Überweisung an. Die Mail ist sprachlich perfekt, oft sogar mit passender Signatur. Verräterisch bleibt der Kontext: Dein Geschäftsführer weicht vom Dienstweg ab, die Mail kommt von einer Lookalike-Adresse, und die Dringlichkeit soll genau die Prüfung verhindern, die den Betrug auffliegen lassen würde. Vereinbare im Team feste Freigabewege für Zahlungen, die keine Mail aushebeln kann.
Warnung: Rechtschreibung ist kein verlässliches Merkmal mehr
Eine sprachlich einwandfreie Mail ist kein Sicherheitsnachweis. KI-generierte Angriffe umgehen genau dieses Kriterium. Verlasse dich ausschließlich auf technische Prüfpunkte (Absenderdomain, Link-Ziel) und auf den Kontext der Anfrage, nicht auf dein Sprachgefühl.
Quishing: Wenn der QR-Code zur Falle wird
Quishing ist Phishing per QR-Code: Der Code versteckt eine schädliche URL, die weder du noch dein Spamfilter vor dem Scannen lesen kann.
Definition: Quishing
Quishing (Kunstwort aus „QR” und „Phishing”) bezeichnet Betrugsversuche, bei denen ein QR-Code in einer E-Mail, einem gefälschten Brief oder einem Plakat auf eine Phishing-Seite führt. Da der Code die URL als Bild kodiert, können weder Mailfilter noch Mensch das Ziel vor dem Scannen bewerten. Der Lagebericht des BSI (2025) meldet vermehrt finanzielle Schäden durch dieses Muster.
Die Masche funktioniert, weil sie die Kontrollinstanzen umgeht. Dein Spamfilter analysiert Text und Links, ein QR-Code ist für ihn nur ein Bild. Und du selbst scannst den Code meist mit dem privaten Smartphone, also außerhalb der geschützten Firmenumgebung. Das LKA Nordrhein-Westfalen warnt vor gefälschten Briefen angeblicher Kreditinstitute, die per QR-Code auf Fake-Seiten locken. Dort sollst du dich „verifizieren” oder eine „neue Sicherheits-App” installieren, und gibst deine Zugangsdaten direkt an die Täter weiter.
Woran erkenne ich einen gefährlichen QR-Code?
Gefährlich ist jeder QR-Code, der unerwartet kommt und dich zu einem Login, einer Zahlung oder einer App-Installation auffordert.
Prüfe vor dem Scannen: Erwartest du diesen Code, etwa aus einem Brief, den du angefordert hast? Zeigt deine Kamera-App vor dem Öffnen eine URL-Vorschau an, und gehört die Domain wirklich zum Absender? Nutze die Vorschau deiner Kamera-App bewusst statt sofort zu tippen. Ein QR-Code, der dich zum Onlinebanking-Login führen soll, ist per Definition verdächtig, denn keine seriöse Bank leitet dich per Brief-Code zur Anmeldung. Rufe im Zweifel die Website deiner Bank manuell auf und prüfe, ob es die angekündigte Aktion dort wirklich gibt.
Woran erkennt man Betrugsmails der Bank?
Betrugsmails im Namen deiner Bank erkennst du an der Aufforderung selbst: Keine Bank verlangt per Mail Zugangsdaten, TANs oder eine „Verifizierung” über einen Link.
Banken- und Paketdienst-Mails sind die häufigsten Phishing-Kostüme, weil fast jeder Empfänger Kunde einer Bank ist oder ein Paket erwartet. Der Unterschied zwischen echt und gefälscht zeigt sich in festen Verhaltensmustern:
| Kriterium | Echte Bank- oder Dienstleister-Mail | Gefälschte Phishing-Mail |
|---|---|---|
| Anrede | Personalisiert mit deinem Namen | Generisch: „Sehr geehrter Kunde” |
| Handlungsaufforderung | Verweis aufs Postfach im Banking-Login | Direkter Link zur „Verifizierung” |
| Datenabfrage | Nie Zugangsdaten, PIN oder TAN per Mail | Fordert Login-Daten, Kartennummer oder TAN |
| Absenderdomain | Exakte Unternehmensdomain | Lookalike-Domain mit Zusätzen oder Tippfehlern |
| Zeitdruck | Kein Countdown, keine Drohung | „Sperrung in 24 Stunden”, „letzte Frist” |
Die sicherste Gewohnheit: Ignoriere Links in Bank-Mails grundsätzlich und melde dich direkt über die App oder die manuell eingegebene Adresse an. Wenn es ein echtes Problem gibt, siehst du es dort im Postfach. Dasselbe gilt für Paketdienste: Sendungsverfolgung funktioniert über die Nummer auf der offiziellen Seite, nie über einen Link aus einer unerwarteten Mail.
Phishing-Checkliste: Jede Mail in 60 Sekunden prüfen
Diese Checkliste führt dich in sieben Punkten durch jede verdächtige Mail, vom Absender bis zur Meldung. Drucke sie aus oder hinterlege sie an Arbeitsplätzen mit gemeinsamem Postfach.
Checkliste: Verdächtige Mail prüfen
Der wichtigste Punkt ist der letzte. Eine Nachfrage kostet zwei Minuten, ein erfolgreicher Angriff kann im Unternehmen dagegen erhebliche Kosten und wochenlange Aufräumarbeiten verursachen. Wenn du unsicher bist, ob eine Mail echt ist, behandle sie als falsch. Echte Anliegen wiederholen sich über offizielle Kanäle.
Auf Phishing-Mail hereingefallen, was tun?
Dann zählt Geschwindigkeit: Gerät vom Netzwerk trennen, Passwörter von einem sauberen Gerät aus ändern, IT beziehungsweise Bank informieren und die Mail melden.
1
Verbindung trennen
Ziehe das Netzwerkkabel oder schalte WLAN aus. So unterbrichst du eine mögliche Verbindung zu den Tätern.
2
Passwörter ändern
Ändere von einem anderen, sauberen Gerät aus alle betroffenen Zugänge, beginnend mit E-Mail und Banking.
3
Stellen informieren
Im Betrieb die IT-Abteilung, bei Bankdaten die Bank. Der zentrale Sperr-Notruf 116 116 sperrt Konten und Karten rund um die Uhr.
4
Melden und dokumentieren
Mail an das Phishing-Radar weiterleiten, bei Schaden Strafanzeige stellen und Vorgang für die DSGVO-Prüfung dokumentieren.
Was tun nach Klick, aber ohne Dateneingabe?
Ein Klick allein ist meist harmlos, wenn du keine Daten eingegeben und keine Datei geöffnet hast. Schließe die Seite, ändere zur Sicherheit das Passwort des betroffenen Dienstes und beobachte dein Konto.
Melde den Vorfall trotzdem an deine IT, denn der Klick bestätigt den Tätern, dass deine Adresse aktiv ist. Dein Postfach wird dadurch für weitere Angriffe interessanter.
Welche Meldepflichten gelten für Unternehmen?
Sind personenbezogene Daten abgeflossen, gilt Artikel 33 DSGVO: Die zuständige Datenschutzaufsicht ist möglichst binnen 72 Stunden zu informieren, es sei denn, der Vorfall führt voraussichtlich nicht zu einem Risiko für die Betroffenen.
Dokumentiere deshalb sofort, welche Daten betroffen sein könnten und wann der Vorfall bekannt wurde. Eine DSGVO Software für KMU hilft dir, Verarbeitungsverzeichnis und Meldeprozesse so zu hinterlegen, dass du im Ernstfall nicht bei null anfängst. Und weil Angreifer nach einem erfolgreichen Phishing-Versuch oft Daten löschen oder verschlüsseln, lohnt sich ein unabhängiges Microsoft 365 Backup, damit du Mails und Dateien wiederherstellen kannst, ohne auf die Täter angewiesen zu sein.
Wo kann ich Phishing-Mails melden?
Leite verdächtige Mails an das Phishing-Radar der Verbraucherzentrale NRW weiter: [email protected]. Dort werden sie ausgewertet, um andere Nutzer zu warnen.
Informiere zusätzlich das Unternehmen, dessen Name missbraucht wird, denn Banken und Dienstleister lassen gefälschte Seiten sperren. Bei finanziellem Schaden oder Identitätsdiebstahl erstattest du laut Verbraucherzentrale umgehend Strafanzeige bei der Polizei.
Damit du nach einem Vorfall nicht noch einmal in dieselbe Falle läufst, lohnt sich ein Blick auf deine Passwort-Hygiene: Ein Passwort-Manager sorgt dafür, dass ein gestohlenes Passwort nicht gleich mehrere Konten kompromittiert, weil er für jeden Dienst ein eigenes, einzigartiges Passwort vergibt.
Fazit: Skepsis schlägt Technik
Wie erkenne ich Phishingmails im Jahr 2026? Nicht mehr an Fehlern im Text, sondern an Absenderdomain, Kontext und Handlungsaufforderung. Die drei Kernregeln lauten: Prüfe bei jeder Mail mit Link oder Anhang die echte Absenderadresse und das Link-Ziel per Mouseover. Behandle jede unerwartete Aufforderung zu Login, Zahlung oder Dateneingabe als verdächtig, egal wie professionell sie formuliert ist. Und scanne niemals QR-Codes aus Mails oder Briefen, die dich zu Banken oder Logins führen wollen. Wenn doch etwas passiert: Gerät trennen, Passwörter ändern, IT oder Bank informieren, Vorgang melden. Die Checkliste weiter oben deckt alle sieben Prüfpunkte ab, drucke sie aus und lege sie an jeden Arbeitsplatz mit Posteingang.
Auf einen Blick: Die drei Kernregeln
Erstens: Absender und Link-Ziel technisch prüfen, nicht dem Anzeigenamen trauen. Zweitens: Bei Druck, Drohungen und Datenabfragen immer über den offiziellen Weg nachfragen. Drittens: Im Ernstfall schnell handeln statt schweigen, gemeldete Vorfälle lassen sich begrenzen, verschwiegene nicht.
Häufige Fragen
Wie erkenne ich eine Phishing-Mail auf den ersten Blick?
Prüfe drei Dinge: die tatsächliche Absenderdomain hinter dem Anzeigenamen, ungewöhnlichen Zeitdruck im Text und das Link-Ziel per Mouseover, ohne zu klicken. Stimmt eines davon nicht mit dem angeblichen Absender überein, ist die Mail mit hoher Wahrscheinlichkeit gefälscht.
Warum nützen Rechtschreibprüfungen bei KI-Phishing nicht mehr?
Generative KI formuliert Phishing-Mails inzwischen fehlerfrei und im korrekten Tonfall des Unternehmens. Entscheidend sind deshalb Kontext, Absenderdomain und die Art der Handlungsaufforderung, nicht mehr die Sprachqualität.
Was ist Quishing und wie schützt du dich vor QR-Codes in Mails?
Quishing ist Phishing per QR-Code: Der Code versteckt eine schädliche URL, die weder du noch dein Spamfilter vor dem Scannen sehen kann. Scanne niemals QR-Codes aus unerwarteten Mails oder Briefen, die zu Logins oder Zahlungen auffordern, und prüfe die URL-Vorschau deiner Kamera-App.
Ich habe auf einen Phishing-Link geklickt, was muss ich sofort tun?
Trenne das Gerät vom Netzwerk, ändere betroffene Passwörter von einem sauberen Gerät aus und informiere deine IT-Abteilung oder bei Bankdaten deine Bank. Bei finanziellem Schaden erstattest du zusätzlich Strafanzeige bei der Polizei.
Kann mein Computer infiziert werden, wenn ich eine Phishing-Mail nur öffne?
In der Regel nicht. Das bloße Öffnen einer E-Mail im gängigen Mailprogramm richtet keinen Schaden an. Gefährlich wird es durch Klicks auf Links, geöffnete Anhänge oder aktivierte Makros in Office-Dateien.
Wie überprüfe ich gefälschte Absenderadressen und Links von Phishing-Mails gefahrlos?
Lass dir die vollständige E-Mail-Adresse hinter dem Anzeigenamen anzeigen und bewege den Cursor über Links, ohne zu klicken. Lies die Domain von rechts nach links: Entscheidend ist der Teil direkt vor dem ersten Schrägstrich.
Wo kann ich verdächtige Phishing-Nachrichten melden?
Leite die Mail an das Phishing-Radar der Verbraucherzentrale NRW unter [email protected] weiter und informiere das Unternehmen, dessen Name missbraucht wird. Im Betrieb meldest du die Mail zusätzlich an deine IT-Abteilung.
Quellen
- Initiative Sicher Handeln / YouGov: Ein Viertel der Deutschen wurde bereits Opfer von Phishing
- Bitkom Wirtschaftsschutz 2026 (Auswertung ITCC)
- Bundesregierung: Bundeslagebild Cybercrime 2025
- BSI Lagebericht IT-Sicherheit: Phishing-Webseiten
- firewalls24: Cybersicherheit Deutschland 2026 (KnowBe4-Daten)
- LKA Nordrhein-Westfalen: Quishing, gefälschte Briefe von vermeintlichen Kreditinstituten
- Verbraucherzentrale: Phishing-Mails erkennen und melden (Phishing-Radar)
Dieser Beitrag wurde mit Unterstützung von KI erstellt und redaktionell überprüft. Enthaltene Bilder wurden mittels KI generiert. Mehr erfahren